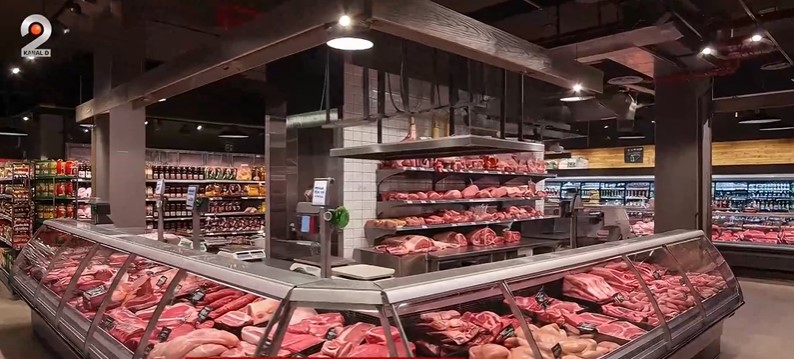
Hackerii nu ar fi furat bani sau date, ci au modificat funcționarea controlerelor care operează frigiderele și vitrinele frigorifice, provocând creșterea temperaturii.
Atac cibernetic asupra sistemelor de refrigerare din supermarketuri
În șase magazine ale aceluiași lanț — patru din țară și două din București — temperatura a început să crească în jurul orei 1:30 noaptea. Problema a rămas nedetectată timp de aproape șapte ore, până când angajații au ajuns la serviciu.
Potrivit informațiilor prezentate, controlerele frigorifice erau conectate la internet prin routere GSM cu IP fix și foloseau versiuni vechi de software. Aceste vulnerabilități ar fi putut facilita accesul atacatorilor. DNSC a publicat și o listă cu modelele de frigidere compromise, majoritatea fiind versiuni mai vechi.
Atacul din România face parte dintr-un val mai amplu, care a afectat magazine din mai multe țări europene. Primul val ar fi vizat Franța, la jumătatea lunii octombrie, unde sistemele de răcire din peste 700 de magazine au fost compromise. Un al doilea val a început la 1 noiembrie și s-a extins în România și în alte șapte țări. În total, ar fi fost vizate peste 100 de supermarketuri din România și din regiune.
Specialiștii atrag atenția că atacatorii nu cunosc întotdeauna dinainte sistemele pe care le accesează și pot provoca daune în funcție de ceea ce găsesc. Printre măsurile recomandate se numără securizarea accesului de la distanță, folosirea unui VPN și actualizarea software-ului. Companiile pot folosi și sisteme de monitorizare care trimit notificări în timp real persoanelor responsabile, pentru a permite izolarea rapidă a unei breșe.